

Magazine din cel puțin alte nouă țări europene au raportat probleme similare în aceeași noapte. Foto: ID 46899141 © Geeorrge | Dreamstime.com
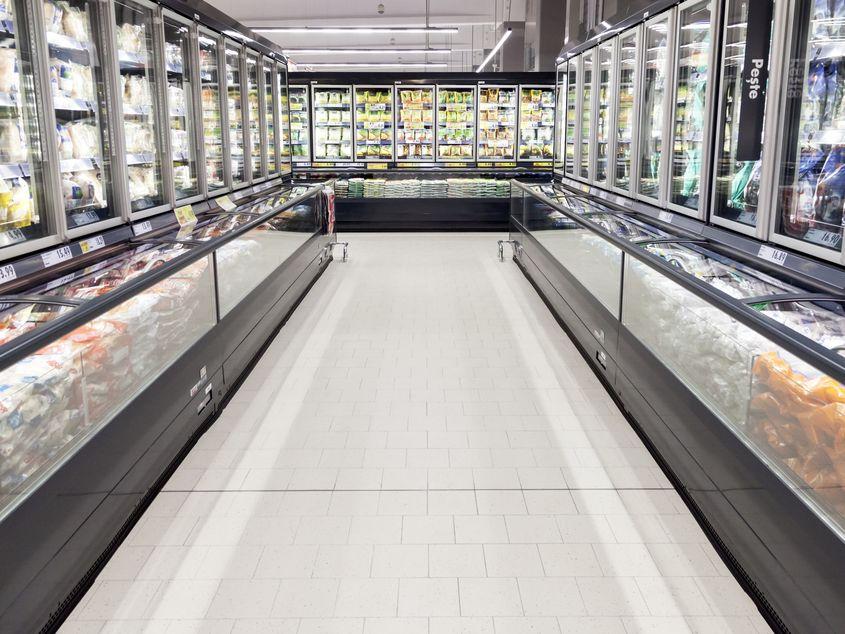
Magazine din cel puțin alte nouă țări europene au raportat probleme similare în aceeași noapte. Foto: ID 46899141 © Geeorrge | Dreamstime.com
03/11/2026
Frigiderele din șase magazine din România au fost atacate. Aparatele din casa ta au probabil aceeași problemă

- În noaptea de 1 spre 2 noiembrie frigiderele din șase magazine ale unui lanț comercial din România au început să se încălzească, compromițând calitatea produselor.
- Incidentul face parte dintr-o serie mai largă de atacuri împotriva lanțului alimentar din Europa și este un semnal de avertizare timpuriu a fragilității sistemelor digitale care ne înconjoară și care trec de multe ori neobservate.
- Lanțurile internaționale cu magazine afectate în cel puțin nouă alte țări au raportat public incidentele, în timp ce în România identitatea magazinelor nu a fost făcută publică.
- Un ecosistem întreg de dispozitive conectate la internet, atât comerciale cât și personale, sunt vulnerabile la atacuri similare. Află ce poți face ca să te protejezi.
Alte nouă țări lovite în aceeași noapte
Potrivit AFP, magazine din cel puțin alte nouă țări europene au raportat probleme similare în aceeași noapte. Cele mai multe au fost în Belgia și Luxemburg, cu vreo 40 de supermarketuri Delhaize afectate, urmate de grupul Carrefour cu 15 magazine afectate. În Portugalia, grupul Mosqueteiros (proprietarul lanțului Intermarché) a confirmat incidente la șapte magazine și spune că ținta pare să fi fost un furnizor extern care administra refrigerarea. Lista continuă cu Italia, Finlanda, Irlanda și Olanda.
Metoda a fost aceeași peste tot. Stephan Moelans, șeful firmei care instalează sistemele de refrigerare pentru Delhaize, a spus că evaporatoarele au fost trecute de la distanță în modul de dezghețare. Comisarul european pentru Agricultură, Christophe Hansen, a numit atacurile „o încercare deliberată de a perturba lanțul nostru de aprovizionare cu alimente și de a submina încrederea consumatorilor în el". Nimeni n-a revendicat atacul.
Într-un interviu pentru Libertatea, directorul DNSC, Dan Cîmpean a explicat sistemele vulnerabile găsite când a venit vorba de magazinele românești. Dispozitivele care comandau frigiderele erau legate la internet prin cartele de telefonie cu o adresă fixă, accesibile direct de oriunde, și rulau versiuni de software învechite. Practic, un atacator care știe vulnerabilitatea dispozitivului, îl poate găsi (datorită conexiunii la internet), ataca și, când are succes, controla.
DNSC a trimis recomandări pentru izolarea incidentului și actualizarea software-ului, iar atacul nu s-ar fi extins în restul rețelei IT a retailerului. Numele lanțului și locațiile magazinelor nu au fost încă făcute publice.
Cum funcționează atacul
Iată rețeta universală. Ținta este un dispozitiv care controlează ceva fizic și este accesibil prin internet: un frigider, o pompă de apă, un invertor de panouri fotovoltaice, o cameră de supraveghere, acces la o rețea.
După instalare, se uită de existența lui cât timp funcționează în parametri normali. Între timp, sunt identificate vulnerabilități care pot fi reparate - sau nu - de către producător într-o anumită fereastră de timp, iar reparațiile - sub formă de patchuri - trebuie instalate pe dispozitiv, fie automat, dacă este fezabil, fie manual.
Inteligența Artificială a crescut capacitatea atacatorilor de a găsi și exploata vulnerabilități. Dar chiar și în absența AI-ului, ANCPI-ul a picat victimă tot datorită unui sistem neactualizat din 2021. Automatizarea și dispozitivele „inteligente” au transformat acum lumea occidentală într-un teren minat de vulnerabilități software.
O să mâncăm carne stricată?
Din atacurile de până acum, aproape sigur nu. Au fost atacuri zgomotoase: 50 de grade, vitrine care iau foc, apă pe jos. Se văd de la o poștă, iar marfa se aruncă.
Avem nevoie de ajutorul tău. Dacă aceste articole te ajută, cu o sumă mică pe lună ne poți ajuta și tu pe noi, mai mult decât crezi. Poți face diferența chiar acum cu un singur click! Îți mulțumim!
Dar lanțul vulnerabil e mai lung decât de la frigider la raft. Dispozitive similare sunt folosite în depozite frigorifice, logistică și spitale. Un magazin lovit înseamnă o pagubă temporară, însă depozitul care aprovizionează zeci de magazine înseamnă rafturi goale pentru mulți cetățeni.
Două valuri de atacuri au trecut fără vreo cerere de bani și fără ca cineva să-și asume ceva. Când lipsește motivul financiar, rămân variante înspăimântătoare: testarea capacităților, sabotaj, demonstrație de forță. Comisarul Hansen vorbise încă din octombrie despre „transformarea alimentelor în armă". Cine e în spate, deocamdată nu știe nimeni public.
Chiar și tu, acasă, ești la fel de vulnerabil
Casa ta are aceeași arhitectură, doar că mai mică: routerul, camerele de supraveghere, termostatul sau centrala smart, serverul de stocare media, prizele inteligente. Fiecare are o pagină de administrare și un soft care îmbătrânește.
Câteva sfaturi ce te vor ține (mai) în siguranță:
- Schimbă parolele implicite. La router, la camere, la orice are un cont „admin". Parola de pe eticheta din cutie e publică sau ușor de ghicit, o găsește oricine pe internet după modelul aparatului.
- Pornește actualizările automate. La majoritatea routerelor și camerelor e o simplă bifă în setări. Dacă aparatul nu are opțiunea asta, intră măcar o dată la câteva luni să verifici dacă a apărut o actualizare nouă.
- Oprește UPnP din router. E funcția care le permite aparatelor să-și deschidă porturi spre internet. Deși convenabilă pentru a-ți accesa dispozitivele de-acasă, tot ea e motivul pentru care multe dispozitive personale sunt compromise.
- Mută aparatele smart pe o rețea separată, de oaspeți. Aproape orice router mai nou are una. Așa, dacă e spartă o priză inteligentă, atacatorul nu ajunge la laptopul tău.
- Folosește VPN pentru a-ți accesa dispozitivele. Există opțiuni plătite sau gratuite, precum Tailscale sau WireGuard, care te conectează la rețeaua de acasă fără să lași nimic expus.
- Scapă de aparatele care nu mai primesc update-uri. Un router de acum opt ani care nu mai primește actualizări e echivalentul casnic al controlerului frigiderelor din Belgia. Merge perfect, până în noaptea în care îl găsește cineva.

Gramul, nu tona. De ce procurorii DIICOT nu luptă împotriva mafiei drogurilor, ci împotriva oamenilor de rând și a reformelor
Activitatea DIICOT era, la nivelul anului 2024, blocată de peste 30.000 de dosare referitoare la droguri, adică aproape 80% din toate cauzele, într-o situație descrisă chiar de către unii procurori DIICOT drept o „sufocare cu dosare”.
Cu trei săptămâni înainte: Franța
Avanpremiera atacurilor asupra alimentelor a avut loc pe 12 octombrie, în Franța. Ministrul francez de Finanțe, Roland Lescure, a spus în Parlament că vreo 700 din cele 10.000 de supermarketuri ale țării au fost afectate. Temperaturile au urcat tot până la 50 de grade, iar în câteva magazine au izbucnit incendii. Les Mousquetaires, grupul care deține Intermarché, a estimat pierderi de câteva milioane de euro. Nici atunci n-a venit vreo revendicare sau vreo cerere de răscumpărare.
Agenția franceză de răspuns la incidente, CERT-FR (echivalentul francez al DNSC), a identificat dispozitivele problematice și a semnalat numeroase compromiteri ale controllerelor Danfoss din seriile AK-SM și AK-SC. Danfoss a spus pentru AFP că majoritatea erau produse vechi, care nu mai primesc actualizări. Unul dintre ele, AK-SM 800, a ieșit din suport în mai 2021.
Automatizarea aduce economii de timp și bani beneficiarilor. Însă dispozitivele ieftine sau învechite pot fi ușor transformate în uși de acces pentru atacatori motivați financiar sau ideologic.
Vestea bună este că tehnicile de apărare sunt banale, cunoscute și țin de o bună igienă digitală. Vremea când dispozitivele nesigure erau în siguranță pentru că erau greu de găsit s-a terminat.
Pădurea întunecată în care te poți ascunde de prădători a fost defrișată.
Ți-a fost util acest articol? Ajută-ne să facem mai multe.
Investigațiile și reportajele independente cer timp, documentare și bani. Nu depindem de partide sau interese ascunse, ci de cititori ca tine.
Susține jurnalismul independent cu minimum 5€/lună. Devino abonat acum și ne ajuți mai mult decât ai crede. Îți mulțumim!
Share this